NAT Overload (PAT) Public IP Pool Gateway
Konfigurasi Network Address Translation Overload (Port Address Translation / PAT) untuk mentranslasikan ribuan IP privat ke satu/beberapa IP publik.
Cisco Packet TracerNAT OverloadPATCisco IOSEdge Security
Panduan Konfigurasi & Lab Step-by-Step
1
Pendahuluan & Konsep Dasar NAT Overload (PAT)
Network Address Translation (NAT) adalah teknologi yang mentranslasikan alamat IP privat (RFC 1918) di jaringan internal menjadi alamat IP publik yang dapat dirutekan di internet global.
NAT Overload (Port Address Translation / PAT):
•Mekanisme Translasi: Memetakan banyak IP privat ke satu IP publik tunggal dengan memanfaatkan nomor port Layer 4 unik (TCP/UDP source port).
•Efisiensi Alamat: Satu alamat IP publik dapat menangani hingga lebih dari 60.000 koneksi simultan.
•Komponen Konfigurasi Cisco:
1.Menentukan interface
ip nat inside (menghadap LAN) dan ip nat outside (menghadap ISP/Internet).2.Mendefinisikan Standard ACL untuk menentukan subnet LAN yang diizinkan ditranslasikan.
3.Mengaktifkan binding NAT dengan perintah
ip nat inside source list <ACL> interface <OUTSIDE_INT> overload.---
2
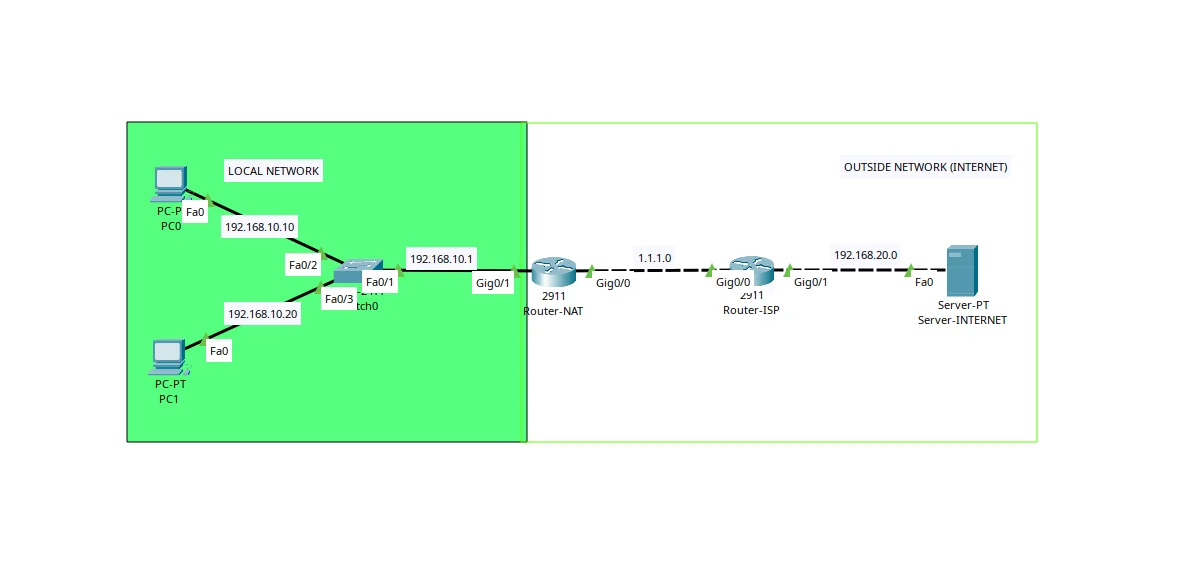
Skenario & Tabel Pengalamatan IP (Addressing Table)
| Perangkat | Interface | IP Address | Subnet Mask | Default Gateway | Peran / Deskripsi |
|---|---|---|---|---|---|
| Router-NAT | Gig0/1 (Inside) | 192.168.10.1 | 255.255.255.0 (/24) | - | Gateway LAN Privat |
| Router-NAT | Gig0/0 (Outside) | 1.1.1.1 | 255.255.255.252 (/30) | - | IP Publik Edge (NAT Pool) |
| Router-ISP | Gig0/0 | 1.1.1.2 | 255.255.255.252 (/30) | - | Gateway ISP Provider |
| Router-ISP | Gig0/1 | 192.168.20.1 | 255.255.255.0 (/24) | - | Gateway Server Internet |
| PC0 | FastEthernet0 | 192.168.10.10 | 255.255.255.0 (/24) | 192.168.10.1 | Klien LAN Lokal |
| PC1 | FastEthernet0 | 192.168.10.20 | 255.255.255.0 (/24) | 192.168.10.1 | Klien LAN Lokal |
| Server-WEB | FastEthernet0 | 192.168.20.10 | 255.255.255.0 (/24) | 192.168.20.1 | Web/DNS Server Internet |
---
3
Langkah-Langkah Konfigurasi (Step-by-Step Configuration)
Langkah 1: Konfigurasi Interface Inside & Outside pada Router-NAT
Router> enableRouter# configure terminalRouter(config)# hostname Router-NAT // 1. Konfigurasi Interface LAN Privat (Inside)Router-NAT(config)# interface GigabitEthernet0/1Router-NAT(config-if)# ip address 192.168.10.1 255.255.255.0Router-NAT(config-if)# ip nat insideRouter-NAT(config-if)# no shutdownRouter-NAT(config-if)# exit // 2. Konfigurasi Interface WAN Publik (Outside)Router-NAT(config)# interface GigabitEthernet0/0Router-NAT(config-if)# ip address 1.1.1.1 255.255.255.252Router-NAT(config-if)# ip nat outsideRouter-NAT(config-if)# no shutdownRouter-NAT(config-if)# exitLangkah 2: Konfigurasi ACL & Perintah NAT Overload (PAT)
// Membuat Standard ACL untuk Subnet LAN 192.168.10.0/24Router-NAT(config)# access-list 1 permit 192.168.10.0 0.0.0.255 // Mengaktifkan PAT Overload ke antarmuka Gig0/0Router-NAT(config)# ip nat inside source list 1 interface GigabitEthernet0/0 overload // Default Route ke ISPRouter-NAT(config)# ip route 0.0.0.0 0.0.0.0 1.1.1.2Router-NAT(config)# exitRouter-NAT# write memoryLangkah 3: Konfigurasi Router-ISP
Router> enableRouter# configure terminalRouter(config)# hostname Router-ISP Router-ISP(config)# interface GigabitEthernet0/0Router-ISP(config-if)# ip address 1.1.1.2 255.255.255.252Router-ISP(config-if)# no shutdownRouter-ISP(config-if)# exit Router-ISP(config)# interface GigabitEthernet0/1Router-ISP(config-if)# ip address 192.168.20.1 255.255.255.0Router-ISP(config-if)# no shutdownRouter-ISP(config-if)# exit // Routing statik balik ke IP publik Router-NATRouter-ISP(config)# ip route 1.1.1.0 255.255.255.252 1.1.1.1Router-ISP(config)# exit---
4
Pengujian & Verifikasi (Testing & Verification)
A. Verifikasi Tabel Translasi NAT (show ip nat translations)
Jalankan ping atau buka web dari PC0/PC1 ke Server Internet, lalu periksa tabel translasi:
Router-NAT# show ip nat translationsPro Inside global Inside local Outside local Outside globalicmp 1.1.1.1:1 192.168.10.10:1 192.168.20.10:1 192.168.20.10:1icmp 1.1.1.1:2 192.168.10.20:2 192.168.20.10:2 192.168.20.10:2tcp 1.1.1.1:1025 192.168.10.10:1025 192.168.20.10:80 192.168.20.10:80(Perhatikan bahwa kedua IP privat `192.168.10.10` dan `192.168.10.20` berhasil ditranslasikan ke alamat publik yang sama `1.1.1.1` dengan nomor port berbeda).
B. Pengujian Akses Internet dari PC Klien
PC0> ping 192.168.20.10Reply from 192.168.20.10: bytes=32 time<1ms TTL=126(Hasil: 100% SUKSES)
---
5
Analisis Teknis & Kesimpulan
1.Efisiensi IPv4 Publik: Ratusan perangkat dalam kantor cabang dapat berbagi 1 alamat IPv4 publik tanpa perlu membeli blok IP tambahan dari penyedia ISP.
2.Keamanan Alami (Security Obscurity): Alamat IP internal tidak terekspos ke internet luar karena router membuang koneksi inbound yang tidak diinisiasi oleh host internal.